Конец эпохи сид-фраз: ChainIT внедряет принцип «Твоё лицо — твой пароль» в корпоративные Web3-кошельки
 Информационно-Аналитический Департамент | 7788.ru
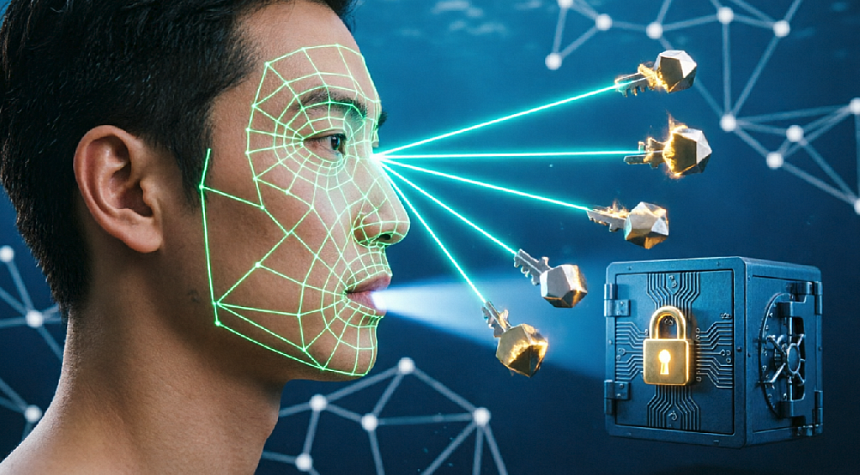
В разгар TOKEN2049 в Сингапуре компания ChainIT Inc. объявила о запуске в промышленную эксплуатацию (production) своих корпоративных MPC-кошельков. Новинка интегрирует беспарольную систему ChainIT ID с криптографической проверкой полномочий, предлагая рынку ответ на главный вопрос корпоративного Web3: как совместить удобство биометрии с жесткими стандартами финансовой безопасности.
Традиционный подход Web3 к безопасности строился на принципе «кто владеет ключом, тот и владеет активами». Однако для бизнеса такой подход неприемлем: утеря сид-фразы, фишинг или инсайдерская угроза могут стоить компании миллионов.
👉🏻 Подробнее ссылка на источник bitcoinworld.co.in 06.10.2026
- «Пароль — это не подтвержденная личность, а вход в систему не является правом на перемещение активов компании, — подчеркивает Джереми Блэкберн, основатель и CEO ChainIT. — ChainIT связывает воедино то, кто вы есть, на что вы уполномочены и какую именно сделку вы одобряете. Ваше лицо — это ваш пароль».
- Новые организационные кошельки ChainIT устраняют необходимость запоминать пароли или хранить сид-фразы. Вместо этого используется ChainIT ID, который объединяет проверку биометрической живости (liveness detection), верификацию устройства и криптографическое подтверждение личности.
Как работает корпоративный MPC-кошелёк ChainIT
- Архитектура решения разделяет процесс на два независимых контура: аутентификацию человека и подписание транзакции инфраструктурой.
- Идентификация и одобрение: Участник организации проходит биометрическую проверку и аутентификацию устройства. Затем он подписывает специфическое подтверждение операции (не саму транзакцию, а факт своего согласия на неё) с помощью своего личного ChainIT ID.
- Проверка в Первичном анклаве (Primary Enclave): Изолированная среда (AWS Nitro Enclave) проверяет, что одобрение пришло от действующего сотрудника, что его полномочия актуальны, а параметры транзакции в точности совпадают с запрошенными.
- MPC-подписание: Только после успешной проверки запускается процесс мультипартийных вычислений (MPC) для создания финальной подписи блокчейна.
- Важнейшее правило: одобрение имеет короткий срок жизни и является одноразовым. Согласие на одну транзакцию не дает прав на совершение другой.
Технический анализ: Под капотом архитектуры ChainIT
- Решение ChainIT представляет собой элегантный синтез аппаратной изоляции, криптографии и биометрии. Разберем ключевые технические особенности.
- Разделение ключей (Separation of Concerns). Это самое сильное архитектурное решение. В классических MPC-кошельках доли приватного ключа часто хранятся на устройствах пользователей или в облаке. ChainIT разделяет два типа ключей:
- Ключ авторизации участника: Находится на устройстве пользователя, защищен биометрией. Он используется только для подписания факта согласия (approval).
- Доли MPC-ключа организации: Физически никогда не покидают изолированные аппаратные анклавы (AWS Nitro Enclaves) на стороне ChainIT.
- Итог: Устройство сотрудника не содержит долей корпоративного ключа. Если устройство взломано, злоумышленник не сможет подписать транзакцию, так как у него нет доступа к MPC-долям в анклаве.
- AWS Nitro Enclaves и отсутствие реконструкции ключа.Кошелёк использует схему 2-из-2 (2-of-2) MPC. Две криптографические доли хранятся в двух разных анклавах AWS Nitro. Что такое Nitro Enclave? Это изолированная вычислительная среда без внешнего сетевого доступа, без интерактивного доступа и без энергонезависимой памяти.
- Результат: Полный приватный ключ никогда не собирается воедино (не реконструируется) и не существует в памяти в открытом виде. Анклавы лишь совместно вычисляют стандартную ECDSA-подпись, совместимую с Ethereum. Это исключает риск утечки полного ключа.
- Защита от Replay-атак и «галлюцинаций». Каждое одобрение (approval) жестко привязано к хэшу конкретной транзакции (адрес, сумма, сеть) и имеет TTL (время жизни). Первичный анклав выступает в роли детерминированного оркестратора: он сверяет хэш одобренной пользователем операции с хэшем операции, которую пытается подписать MPC. Любое расхождение или повторное использование токена одобрения блокируется.
- Верифицируемое корпоративное управление (Governance). Система позволяет не только назначать роли, но и криптографически доказывать факт изменения политик. Добавление нового подписанта или изменение лимитов требует собственного верифицированного одобрения. Это создает неизменяемый аудиторский след (audit trail) для регуляторов.
Краткий анализ и рыночные последствия
- Институциональный барьер входа снижается. Запуск MPC-кошельков с биометрией снимает одно из главных возражений корпоративного сектора — риск утери или компрометации ключей. Однако архитектура усиливает зависимость от инфраструктуры AWS Nitro Enclaves, что создает централизационный риск на уровне провайдера облачных услуг.
- Агентные платежи в стейблкоинах — следующий рубеж. Рост автономных платежей через ИИ-агентов ускорит институциональное принятие стейблкоинов, но потребует развитых механизмов аудита делегированных полномочий. Именно здесь архитектура Transaction Truth может стать отраслевым стандартом.
- Влияние на Ethereum. Комплаенс-решения ChainIT, привязанные к Ethereum-совместимым подписям, теоретически могут стимулировать спрос на газ за счет роста корпоративных транзакций. Однако прямой корреляции с ростом цены ETH это не гарантирует — эффект будет скорее инфраструктурным, чем спекулятивным.
Итог. Два последовательных анонса ChainIT на TOKEN2049 формируют связную картину: сначала компания показала, как ИИ-агенты должны взаимодействовать с коммерцией (архитектура и Transaction Truth), а затем представила инструмент, через который люди и организации будут безопасно управлять этими процессами (биометрические MPC-кошельки). Это позиционирует ChainIT не как очередной крипто-стартап, а как инфраструктурного провайдера для корпоративного Web3 — с фокусом на комплаенс, доказуемость и институциональную надежность.
👉🏻 Подробнее ссылка на источник bitcoinworld.co.in 06.10.2026
Смотрите также
Tether стандартизирует майнинг: как MDK изменит управление криптоинфраструктурой при поддержке Bitmain и F2Pool
Современные майнинговые дата-центры представляют собой сложный конструктор из оборудования разных поколений и производителей, подключенного к множеству пулов и систем мониторинга. Разработка ПО для таких ферм требовала написания индивидуальных интеграций для каждого компонента.
OCC окончательно утверждает правила GENIUS Act для стейблкоинов
Этот шаг стал переломным моментом для криптоиндустрии: впервые федеральный банковский регулятор США установил четкие стандарты резервного обеспечения и доступа к стабильным монетам.
Вычисления в темноте: как технология TEE спасает приватность в блокчейне
Решением, которое ломает дилемму «прозрачность против приватности», становятся Trusted Execution Environments (TEE) — доверенные среды исполнения.
Chainlink и Robinhood объединяют силы: запуск CCIP и новая волна токенизации активов
Обёрнутый биткоин от Coinbase (cbBTC) официально выходит на Robinhood Chain. Ключевым элементом этого запуска стал Cross-Chain Interoperability Protocol (CCIP) от Chainlink, выбранный в качестве эксклюзивной мостовой инфраструктуры.
Казначейство USDC выпустило новые токены на сумму 250 млн долларов
Казначейство USDC, управляющее предложением и ликвидностью стейблкоина от компании Circle, пояснило мотивы выпуска. Новые токены уже распределены и поступили в обращение. Главные цели этой операции: